AI-beleid voor je bedrijf: zo schrijf je er een dat je team echt volgt
De meeste bedrijven schrijven hun eerste AI-beleid om mensen iets te verbieden. De goede schrijven het om de veilige route de snelste route te maken. Dat verschil bepaalt of je beleid wordt gevolgd of stilletjes wordt genegeerd.
Deze gids is voor oprichters, COO's en operations- of IT-leads bij bedrijven van ongeveer 20 tot 500 mensen waar AI al dagelijks wordt gebruikt, met of zonder toestemming. Zoek je een juridisch template van 12 pagina's om in een map te stoppen, dan is dit het niet. Wil je een kort AI-beleid voor je bedrijf dat je team echt gebruikt, en dat overeind blijft als een klant of toezichthouder vraagt hoe je met AI omgaat, lees dan verder.
In dit artikel leer je waarom verbodslijsten mislukken, welk eenvoudig raster van dataklassen en toolbanen ze vervangt, welke 3 soorten AI een beleid in 2026 moet dekken, welke onderdelen erin horen, wat de EU-regels na de Digital Omnibus echt van je vragen, en een plan van 30 dagen om van schaduw-AI naar een beleid te gaan dat mensen volgen.
Belangrijkste inzichten
• Je team heeft al een AI-beleid. Op dit moment is dat wat ieder voor zich heeft besloten.
• Een verbod haalt AI-gebruik niet weg. Het haalt alleen jouw zicht erop weg.
• Schrijf regels over data, niet over tools. Tools veranderen elke maand, je dataklassen niet.
• 3 dataklassen en 3 toolbanen geven een raster van 9 vakjes dat de meeste vragen in 5 seconden beantwoordt.
• Een beleid voor 2026 moet chatassistenten dekken, AI die aangaat in tools waar je al voor betaalt, en agents die zelf acties uitvoeren.
• Onder de EU AI Act verplicht artikel 4 je nog steeds om maatregelen te nemen voor de AI-geletterdheid van je personeel. De AVG is het grotere dagelijkse risico.
• Een bruikbaar beleid past op 2 pagina's, heeft een eigenaar met naam en wordt elk kwartaal herzien.
Je team heeft al een AI-beleid. Jij hebt het alleen niet geschreven.
Dit is het ongemakkelijke vertrekpunt. Volgens de Work Trend Index van Microsoft en LinkedIn gebruikt 75% van de kenniswerkers generatieve AI op het werk, en 78% van die gebruikers neemt eigen AI-tools mee. Bij kleine en middelgrote bedrijven stijgt dat naar 80%. Meer dan de helft van de AI-gebruikers geeft niet graag toe dat ze het voor hun belangrijkste taken inzetten.
Lees die cijfers als een beschrijving van je eigen bedrijf, niet van een ander. Je salesteam vat gesprekken samen in een gratis chatbot. Iemand bij finance heeft een leverancierslijst in een tool geplakt om die op te schonen. Een projectmanager heeft zich met een privécreditcard aangemeld voor een tool die vergaderingen opneemt. Niets hiervan is kwaadwillig. Mensen hebben iets gevonden dat ze een uur per dag bespaart, en niemand heeft ze de regels verteld.
Je hebt dus wel een AI-beleid. Het zit alleen verspreid over 40 of 200 privébeslissingen, en bij geen enkele daarvan is aan je klantcontracten, je data of je aansprakelijkheid gedacht.
De Nederlandse toezichthouder heeft gezien waar dat toe leidt. De Autoriteit Persoonsgegevens heeft meldingen van datalekken ontvangen doordat medewerkers persoonsgegevens in AI-chatbots invoerden, onder meer een medewerker van een huisartsenpraktijk die patiëntgegevens invoerde en een medewerker van een telecombedrijf die een bestand met klantadressen uploadde. In beide gevallen ging de medewerker in tegen de afspraken met de werkgever. De afspraken bestonden. Ze werkten alleen niet.
Dat is de echte taak van een AI-beleid. Niet bestaan, maar veranderen wat mensen doen op een dinsdagmiddag als ze een spreadsheet en een deadline hebben.
Wat is een AI-beleid?
Een AI-beleid is een korte set bedrijfsregels die vastlegt welke AI-tools medewerkers mogen gebruiken, met welke soorten data, voor welke taken, en wie verantwoordelijk is voor het resultaat. Het is de operationele laag van AI-governance: het deel dat elk bureau bereikt.
Het helpt om het te onderscheiden van 3 dingen waarmee het vaak wordt verward.
• Een AI-strategie zegt waar AI waarde moet opleveren voor het bedrijf. Het beleid zegt hoe je het veilig gebruikt terwijl je daar naartoe werkt.
• AI-governance is het bredere systeem van eigenaarschap, risicobeoordeling en toezicht. Het beleid is het document dat medewerkers lezen. Governance is de machinerie erachter.
• Een acceptable use policy voor AI is meestal een onderdeel daarvan: een lijst met wat wel en niet mag voor medewerkers. Een volledig AI-beleid dekt ook de AI die je zelf bouwt of inzet, zoals agents en automatiseringen, en hoe nieuwe tools worden goedgekeurd.
Voor een bedrijf van 20 tot 500 mensen heb je geen 3 aparte documenten nodig. Je hebt 1 kort beleid nodig, 1 eigenaar met naam, en 1 eenvoudige manier om te vragen: "mag ik dit gebruiken?"
Waarom beleid met een verbodslijst mislukt
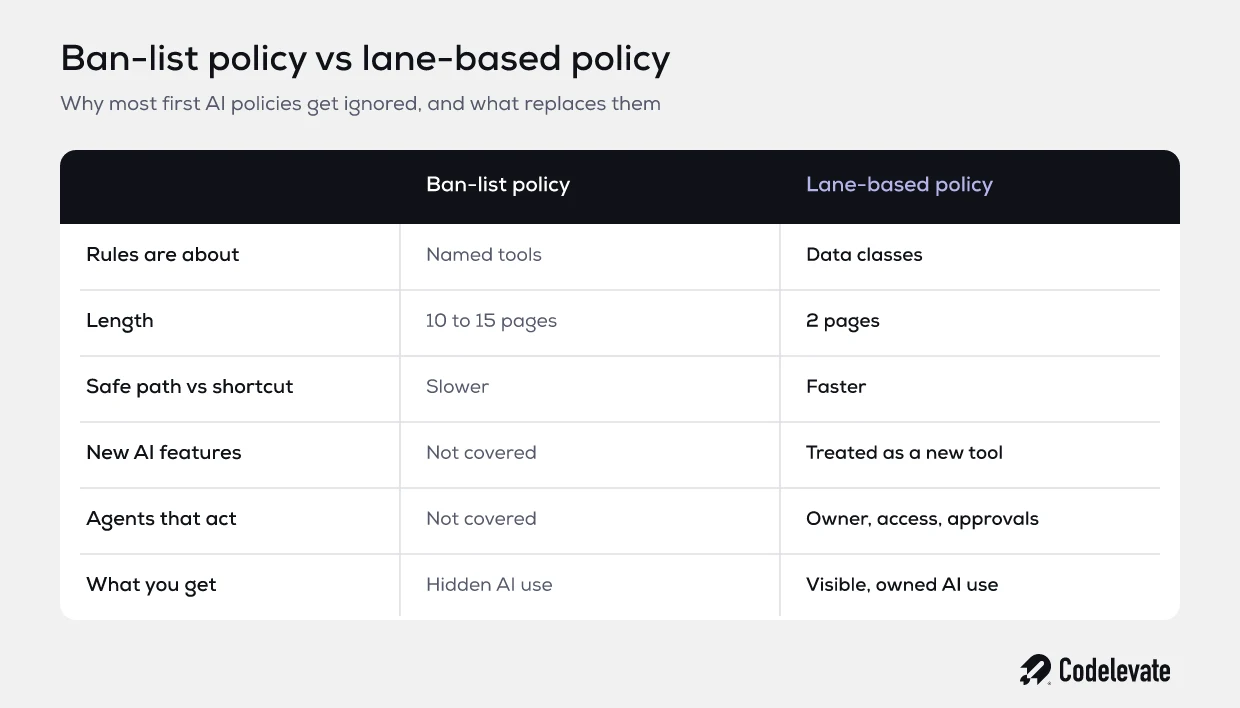
Het typische eerste AI-beleid wordt onder tijdsdruk door juridisch of IT geschreven, nadat iemand een eng krantenbericht heeft gelezen. Het somt verboden tools op, verbiedt "vertrouwelijke informatie" zonder dat te definiëren en eindigt met een waarschuwing over disciplinaire maatregelen. Het wordt getekend, opgeborgen en binnen een maand genegeerd.
Het mislukt om 3 voorspelbare redenen.
Het gaat over tools, niet over data
"Gebruik geen ChatGPT" is verouderd in de week dat je het opschrijft. Elk kwartaal zit er een nieuwe assistent in je browser, je CRM, je e-mail en je ontwerpsoftware. Een beleid dat tools noemt, wordt een eindeloos spelletje mollen meppen. Een beleid dat data classificeert, blijft staan, omdat de vraag "mag dit klantbestand onze goedgekeurde systemen verlaten?" hetzelfde antwoord heeft, welke tool het ook vraagt.
Het maakt de veilige route trager dan de onveilige
Als de goedgekeurde route "dien een ticket in en wacht 6 weken" is, en de niet-goedgekeurde route "open een browsertabblad", dan weet je al welke wint. Elke regel die frictie toevoegt zonder een goedgekeurd alternatief te bieden, duwt het gebruik ondergronds. Zo krijg je die 52% die hun AI-gebruik verbergt: geen slechte mensen, gewoon een beleid dat eerlijkheid duur maakte.
Het is geschreven voor chat, en AI is niet meer alleen chat
De meeste templates gaan nog uit van een medewerker die iets in een chatbot typt. In 2026 komt een groot deel van je AI-blootstelling van functies die een leverancier heeft aangezet in software waar je al voor betaalt, en van agents en automatiseringen die je systemen lezen en zelf acties uitvoeren. Een beleid dat alleen over chat gaat, zegt over geen van beide iets.
De kern van een AI-beleid dat werkt: dataklassen en toolbanen
De oplossing is om geen regels meer te schrijven over tools en mensen, maar over 2 andere dingen: hoe gevoelig de data is, en hoe betrouwbaar de tool is. Zet die 2 tegen elkaar af en je krijgt een raster dat bijna elke alledaagse vraag beantwoordt.
3 dataklassen
Houd het bij 3. Meer dan 3 en niemand weet nog welke welke is.
• Openbaar: alles wat al op je website staat, gepubliceerd marketingmateriaal, openbare documentatie.
• Intern: dagelijkse bedrijfsinformatie die ongemakkelijk maar niet schadelijk is als die uitlekt, zoals interne procesnotities, conceptteksten en geanonimiseerde cijfers.
• Vertrouwelijk: persoonsgegevens van klanten, patiënten of medewerkers, alles wat onder een NDA met een klant valt, financiële administratie, broncode, inloggegevens en bedrijfsgeheimen.
De toets voor "vertrouwelijk" moet zo simpel zijn dat je hem in je hoofd kunt doen: zouden we een klant, een toezichthouder of een betrokkene moeten informeren als dit ergens terechtkwam waar het niet hoort? Zo ja, dan is het vertrouwelijk.
3 toolbanen
• Groene baan: goedgekeurde bedrijfsaccounts op tools met een getekende verwerkersovereenkomst, een contractuele toezegging om niet op je data te trainen, inloggen via het bedrijf (bij voorkeur single sign-on) en bekende verwerkingslocaties. Dit zijn de tools die je mensen actief wilt laten gebruiken.
• Oranje baan: tools die alleen zijn goedgekeurd voor specifieke, benoemde toepassingen. Een transcriptietool die mag voor interne vergaderingen maar niet voor klantgesprekken is een typisch voorbeeld.
• Rode baan: privé- of gratis accounts, browserextensies die niemand heeft beoordeeld, en alles wat niet op de goedgekeurde lijst staat.
Het raster
Nu schrijft het beleid zichzelf bijna. Openbare data mag in elke baan. Interne data mag in groen, en in oranje voor de goedgekeurde toepassing. Vertrouwelijke data gaat alleen in tools uit de groene baan, en alleen als die specifieke tool is goedgekeurd voor dat soort vertrouwelijke data. Niets vertrouwelijks gaat ooit in rood.
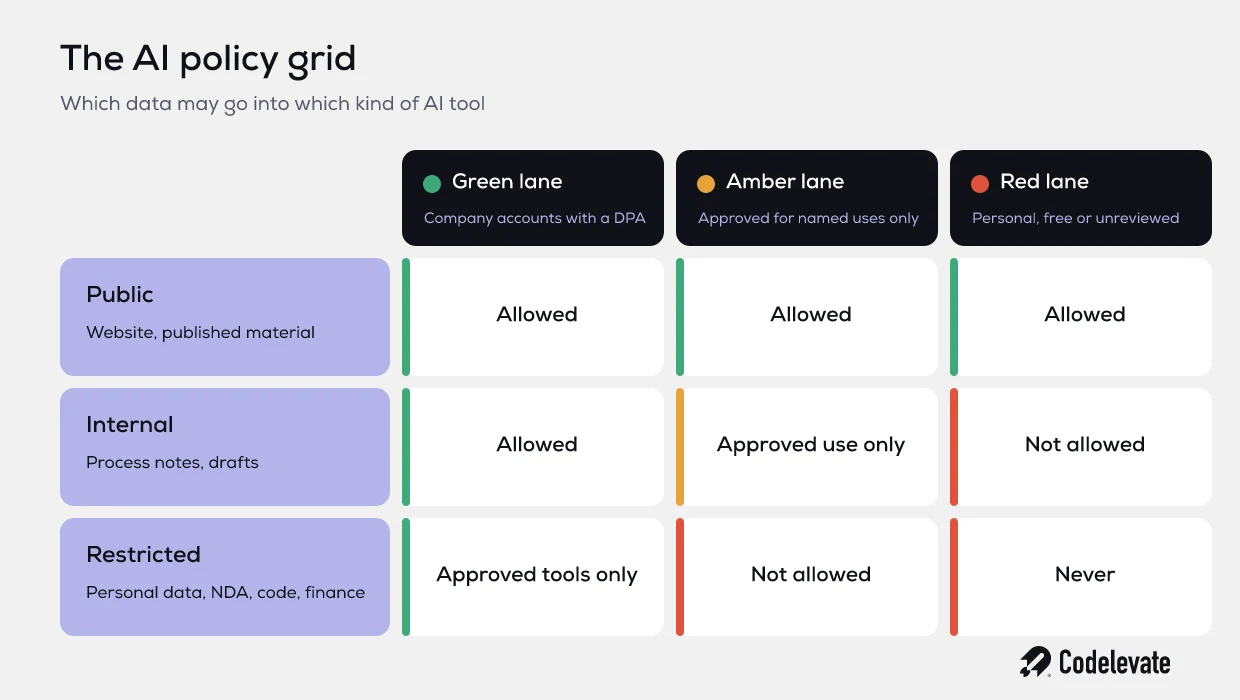
De kracht van het raster is snelheid. Een accountmanager met een klantvoorstel in handen kan de vraag "mag ik dit gebruiken?" in 5 seconden beantwoorden zonder iets te lezen. Het voorstel is vertrouwelijk, de gewenste tool is rood, dus het antwoord is nee, en het beleid wijst naar het groene alternatief dat hetzelfde werk doet.
Dat laatste is het belangrijkst. Elk "nee" in je beleid moet samengaan met een "gebruik in plaats daarvan dit". Is je groene baan leeg, dan is je beleid gewoon een verbod met extra stappen.
Beslis je ook welke AI je in je eigen product of processen gaat bouwen, dan komen dezelfde governancevragen terug in het ontwerp. Onze gratis SaaS founder's AI blueprint loopt ze door in de volgorde waarin een bouwproject echt verloopt.
De 3 soorten AI die je beleid in 2026 moet dekken
Een actueel beleid heeft voor elk van deze een alinea nodig. De meeste templates op pagina 1 van Google dekken alleen de eerste.
1. Chatassistenten
Het bekende geval: iemand opent een assistent en typt of plakt er iets in. Het raster dekt dit goed. Voeg 2 regels toe die het raster niet dekt: de medewerker is eigenaar van de output en moet die controleren voordat die bij een klant komt, en bestanden die je uploadt naar een assistent tellen als data die je systemen verlaat, ook als de tool ze later verwijdert.
2. AI die aangaat in tools waar je al voor betaalt
Dit is degene waar bedrijven op worden betrapt. Je CRM, kantoorsoftware, videogesprekken, helpdesk en projecttool hebben allemaal AI-functies toegevoegd, vaak standaard aangezet bij de volgende verlenging. Niemand heeft een besluit genomen. De functie verscheen gewoon.
Je beleid moet zeggen dat een nieuwe AI-functie in een bestaande tool wordt behandeld als een nieuwe tool. Iemand controleert waar de data wordt verwerkt, of die wordt gebruikt voor training, en of de bestaande verwerkersovereenkomst het dekt. Samenvattingen van vergaderingen verdienen een eigen regel, want een gesprek met externe deelnemers opnemen en transcriberen roept vragen over toestemming op die een simpele chat nooit oproept. Is de verwerkingslocatie belangrijk voor je klanten, dan behandelt onze gids over wat een AI-functie echt buiten Europa verstuurt de vragen die je moet stellen.
3. Agents en automatiseringen die handelen
Een assistent doet een voorstel. Een agent voert het uit. Zodra een AI-systeem een e-mail kan versturen, een record kan wijzigen, geld kan overmaken of een workflow kan starten, verandert de beleidsvraag van "welke data mag het zien?" naar "wat mag het doen, en wie staat ervoor in?"
Voor alles in deze categorie moet je beleid 4 dingen eisen voordat het live gaat:
• Een eigenaar met naam die verantwoordelijk is voor het gedrag na de lancering, niet alleen tijdens de bouw.
• Minimale rechten: een eigen serviceaccount, met alleen de rechten die het nodig heeft.
• Een duidelijke grens voor menselijke goedkeuring, zoals elke betaling, elk extern bericht aan een nieuw contact, of elke wijziging boven een vast bedrag.
• Logging die laat zien wat de agent deed en waarom, zodat je een incident kunt reconstrueren.
Dit is het deel van het beleid dat het snelst groeit. Een bedrijf dat begint met 1 automatisering bij marketing, heeft er binnen een jaar vaak 10 verspreid over het bedrijf, en elke automatisering beheert ongemerkt een set inloggegevens.
Wat hoort in een AI-beleid voor bedrijven: 9 onderdelen
Een beleid dat mensen lezen, past op 2 pagina's. Hier zijn de onderdelen, met wat elk onderdeel moet zeggen. Houd de formulering zo eenvoudig dat iemand in de eerste week het kan volgen.
1. Doel en reikwijdte
Twee zinnen. Waarom het beleid bestaat (om mensen productief met AI te laten werken zonder klanten, collega's of het bedrijf in gevaar te brengen) en voor wie het geldt: medewerkers, externe krachten en stagiairs, op elk apparaat dat voor werk wordt gebruikt.
2. Dataklassen
De 3 klassen, elk met 3 of 4 concrete voorbeelden uit je eigen bedrijf. Voorbeelden doen meer werk dan definities. "Alles uit het klantportaal" is duidelijker dan "klantvertrouwelijke informatie".
3. Goedgekeurde tools en hoe je een nieuwe aanvraagt
De actuele groene en oranje lijst, bijgehouden als een aparte pagina in plaats van in de beleidstekst, plus een aanvraagroute met een beloofde doorlooptijd. Mik op 5 werkdagen. Als mensen snel een ja kunnen krijgen, houden ze op met eromheen werken.
4. Verboden gebruik
Houd dit kort en specifiek. Vertrouwelijke data in tools uit de rode baan. AI gebruiken om definitieve beslissingen over mensen te nemen, zoals werving of beoordeling, zonder menselijke controle. AI-output aan een klant presenteren als gecontroleerd terwijl dat niet zo is. Alles wat de EU AI Act volledig verbiedt.
5. Menselijke controle en verantwoordelijkheid
Wie AI gebruikt, is eigenaar van het resultaat. AI-output is een concept totdat een mens met de juiste kennis het heeft gecontroleerd. Leg vast welke output altijd een tweede controleur nodig heeft, bijvoorbeeld alles wat juridisch, financieel of medisch is.
6. Transparantie
Wanneer je klanten en het publiek vertelt dat AI is gebruikt. Veel klantcontracten bevatten inmiddels AI-clausules, dus stem dit onderdeel af op wat je hebt getekend. Dek ook door AI gemaakte afbeeldingen, audio en video, waarvoor in de EU specifieke verwachtingen over labelen gelden.
7. Agents en automatiseringen
De 4 eisen voor livegang uit het vorige deel: eigenaar, minimale rechten, goedkeuringsgrenzen en logging. Plus een register van elke agent of automatisering die vertrouwelijke data raakt.
8. AI-geletterdheid en training
Welke training mensen krijgen, wanneer, en hoe je dat vastlegt. Dit is ook je bewijs voor de EU AI Act, zie hieronder.
9. Incidenten, eigenaarschap en herziening
Wat je doet als vertrouwelijke data ergens terechtkwam waar die niet hoort: binnen 1 werkdag melden bij een vaste contactpersoon, zonder schuldvraag bij een snelle melding. Wie eigenaar is van het beleid. Wanneer het wordt herzien, en dat zou elk kwartaal moeten zijn zolang de tools zo snel veranderen.
Wat de EU-regels in 2026 echt van je vragen
Voor een gemiddeld Europees bedrijf dat AI gebruikt, zijn 2 sets regels het belangrijkst, en ze worden vaak door elkaar gehaald.
De EU AI Act: AI-geletterdheid is nog steeds een verplichting
Sinds 2 februari 2025 geldt artikel 4 van de EU AI Act voor elke organisatie die AI-systemen inzet, ongeacht de omvang. De Digital Omnibus over AI, Verordening (EU) 2026/1744, is op 27 juli 2026 in werking getreden en heeft dat artikel herschreven. De oorspronkelijke tekst vroeg bedrijven om te zorgen voor "een toereikend niveau" van AI-geletterdheid bij het personeel. De nieuwe tekst vraagt om maatregelen te nemen die de ontwikkeling van AI-geletterdheid ondersteunen, en eist uitdrukkelijk niet dat je een bepaald niveau voor een individu garandeert.
Simpel gezegd is de plicht verschoven van een resultaat naar een inspanning. Hij is niet verdwenen. Je moet nog steeds kunnen laten zien dat je redelijke, passende stappen hebt gezet: een beleid, training per rol, en een registratie dat mensen die hebben gevolgd. Voor een bedrijf van 60 mensen dat AI gebruikt voor schrijven en analyse kan dat licht zijn. Voor een bedrijf dat agents op klantdata laat draaien, hoort het zwaarder te zijn.
Dezelfde Omnibus heeft de deadlines voor AI met een hoog risico verschoven: systemen uit bijlage III naar 2 december 2027 en AI in gereguleerde producten naar 2 augustus 2028. Gebruik je AI bij werving, krediet, onderwijs of toegang tot essentiële diensten, begin dan toch nu met voorbereiden. Juist daar telt het onderdeel over menselijke controle in je beleid het zwaarst.
De AVG: het risico dat je als eerste tegenkomt
Voor de meeste bedrijven is de AI Act niet de regel die als eerste bijt. Dat is de AVG. Zoals de gevallen bij de Autoriteit Persoonsgegevens laten zien, kan een medewerker die persoonsgegevens in een niet-goedgekeurde chatbot plakt een datalek veroorzaken. Dat kan een melding aan de toezichthouder binnen 72 uur betekenen, en soms ook aan de betrokkenen.
Daarom is het raster gebouwd op dataklassen. Vertrouwelijke data binnen tools uit de groene baan houden, met een goede verwerkersovereenkomst, is de ene maatregel die het meest waarschijnlijke incident voorkomt.
Een opmerking over de reikwijdte: dit artikel legt uit wat de regels in de praktijk vragen en is geen juridisch advies. Laat de definitieve tekst door een jurist beoordelen als je in een gereguleerde sector werkt.
Een uitgewerkt voorbeeld: van schaduw-AI naar werkend beleid in 30 dagen
Zo pakt het in de praktijk uit, gebaseerd op een samenvoeging van de bedrijven waarmee we werken. Stel je een dienstverlener met 70 mensen voor. De directie weet dat er AI wordt gebruikt, maar er is geen beleid. Niemand kan zeggen welke tools, door wie of met welke data.
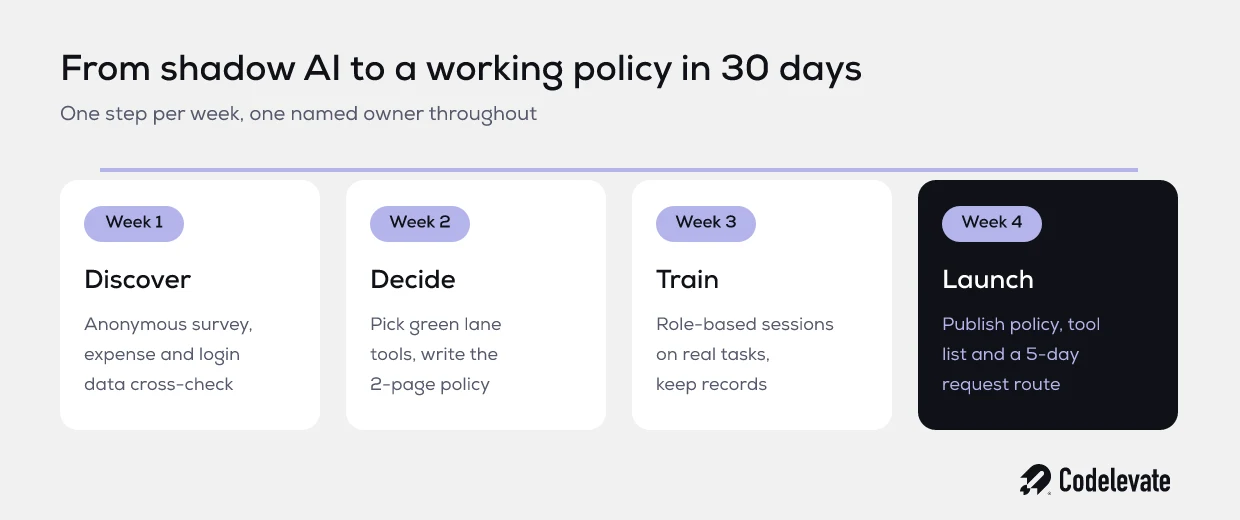
Week 1: ontdek wat er echt gebeurt
Stuur een korte, anonieme enquête met een pardonregeling: "vertel ons wat je gebruikt, niemand krijgt problemen door antwoorden die deze week worden gegeven." Vergelijk dat met declaraties en de inloggegevens van je identity provider. In een bedrijf van deze omvang is het normaal om 10 tot 15 verschillende AI-tools te vinden, een handvol betaald met privécreditcards, en minstens 1 team dat routinematig klantexports in een gratis tool plakt.
Week 2: kies de groene baan en schrijf 2 pagina's
Kies 1 algemene assistent op een zakelijk abonnement met een verwerkersovereenkomst en training uitgeschakeld, plus de 2 of 3 specialistische tools die mensen duidelijk nodig hebben. Zet de privé betaalde abonnementen over op bedrijfsaccounts. Schrijf daarna het beleid volgens de 9 onderdelen hierboven, met voorbeelden uit de eigen data van dit bedrijf.
Week 3: train per rol, niet per slidedeck
Organiseer sessies van 45 tot 60 minuten per team, opgebouwd rond hun echte taken. Sales leert hoe een goede gesprekssamenvatting eruitziet en welke klantdata erbuiten blijft. Finance leert waarom de leverancierslijst vertrouwelijk is. Houd de aanwezigheid bij. Dat is je bewijs voor AI-geletterdheid.
Week 4: lanceer met een aanvraagroute
Publiceer het beleid, de pagina met goedgekeurde tools en een eenvoudig formulier om nieuwe tools aan te vragen, met een doorlooptijd van 5 dagen. Wijs de eigenaar aan. Zet de eerste kwartaalherziening in de agenda.
Het resultaat is geen perfectie. Het is zicht. Na 30 dagen weet de directie waar AI wordt gebruikt, heeft vertrouwelijke data een veilige plek, zijn de uitgaven gebundeld en hebben mensen een reden om te vragen in plaats van te verbergen.
Hoe je het beleid levend houdt
Een beleid veroudert snel zolang de tools elke maand veranderen. Drie gewoontes houden het actueel.
• Geef het 1 eigenaar met genoeg mandaat om tools goed te keuren. Een commissie betekent een trage aanvraagroute, en een trage aanvraagroute betekent dat schaduw-AI terugkomt.
• Herzie het elk kwartaal. Kijk naar nieuwe AI-functies in bestaande tools, nieuwe aanvragen, incidenten en alles wat in je klantcontracten is veranderd.
• Volg 3 cijfers: hoe lang aanvragen voor tools duren, welk deel van het AI-gebruik via bedrijfsaccounts loopt, en hoeveel incidenten er zijn gemeld. Een stijgend aantal meldingen in de eerste maanden is vaak goed nieuws. Het betekent dat mensen het proces genoeg vertrouwen om te melden.
Veelgemaakte fouten
• Een Amerikaans template kopiëren. Het verwijst naar wetten die niet voor je gelden en mist AVG-details die wel voor je gelden.
• Tools noemen in de beleidstekst in plaats van op een aparte lijst die je kunt bijwerken zonder nieuwe versie.
• "Geen vertrouwelijke data" schrijven zonder voorbeelden. Iedereen denkt dat zijn eigen data niet het vertrouwelijke soort is.
• Externe krachten en freelancers vergeten, die vaak de minste begeleiding en de meeste tools hebben.
• Het beleid als klaar beschouwen bij de lancering. De eerste versie is een concept voor de eerste kwartaalherziening.
Hoe Codelevate AI-beleid met klanten aanpakt
Wij zien de beleidsvraag vanuit de kant van de bouwer. Als een bedrijf ons vraagt een AI-agent of automatisering te bouwen, zijn de eerste vragen altijd: welke data mag het raken, naar welke systemen mag het schrijven, wie keurt de acties goed, en wie is na de lancering eigenaar? Dat zijn beleidsvragen, en als het bedrijf er geen antwoord op heeft, helpen we er een te schrijven voordat we code schrijven.
Daarom beginnen we vaak met een korte verkenning. Een AI-audit brengt in kaart waar AI al wordt gebruikt, waar het zou moeten worden gebruikt, en welke vangrails er eerst moeten zijn. Het beleid komt dan voort uit echte toepassingen in plaats van uit een template. We zijn geen advocatenkantoor, dus in gereguleerde sectoren werken we voor de definitieve formulering samen met je juridisch adviseur.
Conclusie: maak de veilige route de snelle route
Een AI-beleid is geen document dat mensen tegenhoudt om AI te gebruiken. Het is een systeem dat veilig gebruik sneller maakt dan onveilig gebruik. Deel je data in 3 groepen in, sorteer je tools in 3 banen, dek chat, ingebouwde AI en agents, geef het een eigenaar en herzie het elk kwartaal. Doe dat en je gaat van 40 onzichtbare privébeslissingen naar 1 gedeelde werkwijze die je tegenover elke klant of toezichthouder kunt verdedigen.
Plan je naast je beleid ook AI-functies of agents, download dan de gratis SaaS founder's AI blueprint voor de keuzes aan de bouwkant. En wil je dat iemand meekijkt naar je beleid of naar de AI die je eronder wilt bouwen, plan dan een gratis gesprek met ons team.